Rumore di Fondo E10S02 – Quando la reputazione costa più di un ransomware
🗓️ Ottobre (神無月), il mese senza Dei
🎬 Monsters: The Menendes Brothers
#ransomware #reputazione
//.intro
“Rumore di Fondo” è una pubblicazione altamente aperiodica, indipendente e senza alcuno scopo di lucro
//.signorina37
digital strategist, retrogamer, programmatrice COBOL, diabetica, cucino e parlo giapponese, ho scritto libri, ho visto cose, frequento gente discutibile
E10S02:
Quando la reputazione costa più di un ransomware
👨🏻⚕️ QUANDO LA REPUTAZIONE COSTA PIÙ DI UN RANSOMWARE
“Money is what gives you everything. No money, no everything.
It’s as easy as one, two, three!”
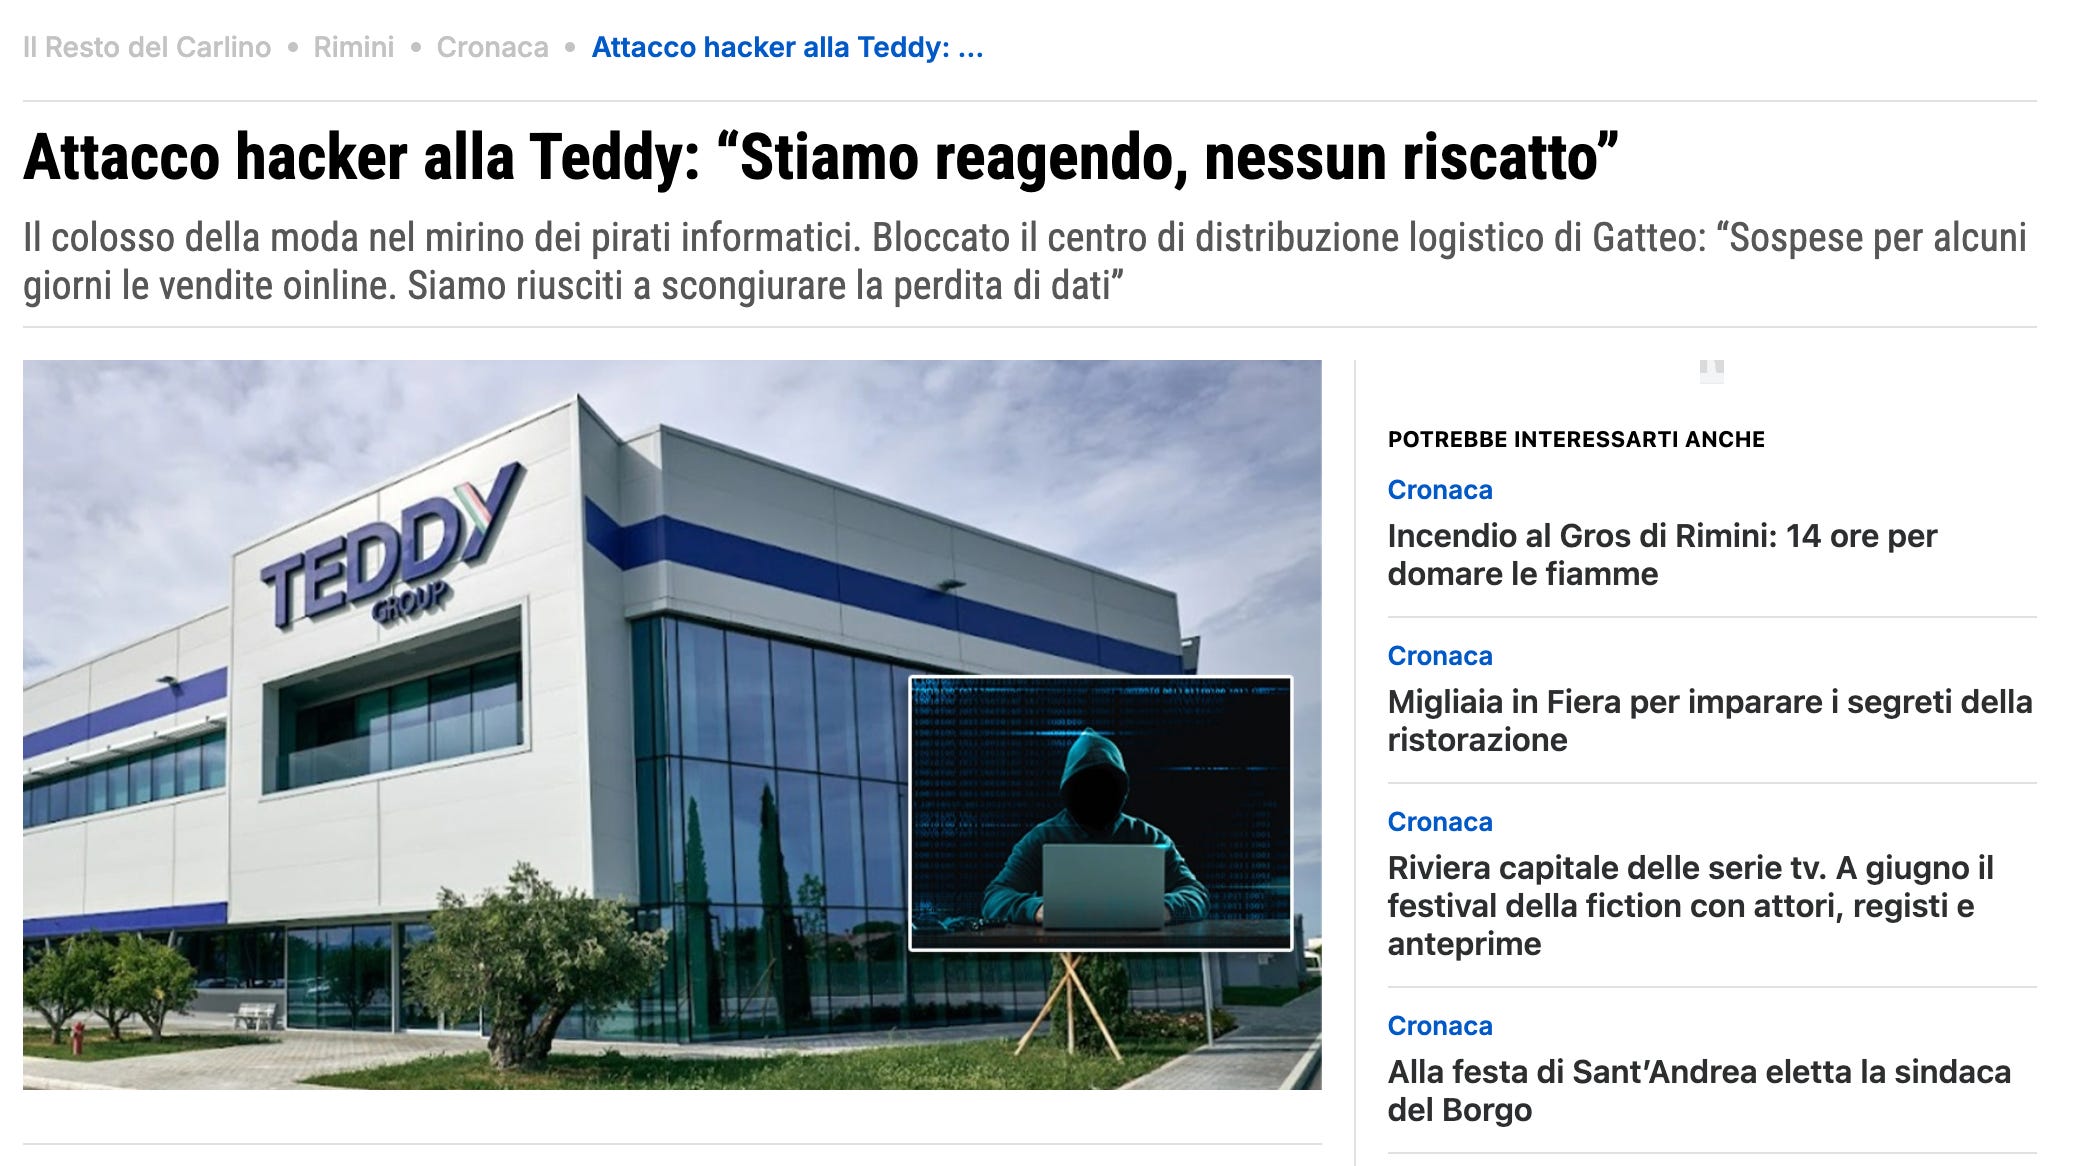
Mi sono imbattuta nella notizia dell’attacco ransomware a Teddy SPA, azienda di moda italiana (proprietaria dei marchi in franchise Terranova, QB24, Calliope e Rinascimento), occorso “due lunedì fa” secondo il giornalista del Resto del Carlino.
Ho letto e riletto l’articolo per capire cosa non andasse, a parte un paio di refusi e una narrazione che pende da una sola parte.
L’attacco, in breve
A quanto si legge, l’attacco del non meglio identificato gruppo hacker è di tipo ransomware, ma “non è stata lasciata alcuna nota di riscatto“.
L’articolo prosegue: “sono state attivate le misure di sicurezza e sono stati isolati i sistemi interessati. Contemporaneamente sono state allertate le autorità competenti“; tutto questo avrebbe permesso di “contenere la minaccia e prevenire la perdita di dati“.
A mettere in sicurezza le strutture sono stati il team IT di Teddy, i loro consulenti e una “società esperta in cybersecurity“. Nessun cenno ad ACN (Agenzia per la Cybersicurezza Nazionale).
Si chiude con ulteriori dichiarazioni del portavoce dell’azienda: “non è stato avviato nessun contatto con il gruppo hacker e non ci sono evidenze di dati trafugati” e “l’incidente è completamente sotto controllo“, rassicurando sul fatto che “già da qualche anno l’azienda ha incrementato gli investimenti in sicurezza informatica“.
Ora, ci sono diverse cose che non mi tornano.
E non è per la non citazione dell’Uomo dei Miracoli aka Arturito!
Hackers gotta hack
Come funziona il ransomware per i non addetti ai lavori: i criminali penetrano nei sistemi dell’azienda, criptano i dati, eventualmente esfiltrano gli stessi, lasciano una nota con tutte le specifiche su come procedere per mettersi in contatto, cosa fare, quanto pagare – credetemi, alcune sono dettagliate, motivazionali e perfino altruiste!
Ignorare una nota è quasi impossibile, i criminali stanno attenti a lasciarne un paio di copie sulle macchine, talvolta pure nei cloud.
Che non sia stata lasciata alcuna nota è anomalo. Non impossibile, ma altamente improbabile – in fondo, è la monetizzazione che a loro interessa e abbiamo visto più volte che non hanno cuore o etica.
Qual è lo scopo principe del ransomware?
Estorcere denaro per avere indietro i propri files, vendere i dati sul dark web, lasciarli a disposizione di tutti (la conseguenza più comune è la tentata doppia estorsione), consolidare la reputazione di “cattivo più cattivo” nella nicchia dei criminali.
Senza scomodare lockbit3, mi vengono in mente almeno due gruppi (rhysida e blackbasta) che potrebbero trovare appetibile un target del genere, considerando anche lo storico territoriale e i pattern di attacco.
Non avendo a disposizione una nota di riscatto è ovviamente impossibile confrontare gli hash o il tipo di payload.
Rimuovere un ransomware senza la chiave di decrittazione è un po’ difficile, soprattutto negli ultimi anni, nei quali i locker vengono dotati di doppia chiave, di cui una, spesso, a generazione casuale randomica. Ho avuto modo, nel tempo, di parlare con vari negoziatori di gruppi ransomware e la preoccupazione, da parte loro, è quella di scrivere un costrutto che sia inattaccabile.
Sfortunatamente a volte ci riescono.
E quindi?
Nel caso in questione, invece, si lascia intendere che, grazie ad un intervento mirato, le macchine siano state messe in sicurezza in breve tempo e rese di nuovo operative senza conseguenze. Giusto, la bonifica delle macchine e dell’ambiente è sempre un’operazione che viene (dovrebbe essere) ripetuta almeno un paio di volte, in situazioni del genere.
Un po’ troppo quick&easy, ma tutto può essere; magari ACN è stata coinvolta (senza fronzoli propagandistici, peccato però, sarebbe il momento di far fruttare lo spot radiotelevisivo1) e le potenti forze sono state in grado di risolvere la situazione spinosa – sono pagati dal Governo per farlo, in fondo.
Essere entrati nel sistema, comunque, configura un databreach, che immagino sia stato notificato al Garante per la Protezione dei Dati nei termini di legge. E, sempre a termine di legge, Teddy SPA dovrebbe aver comunicato a utenti, clienti e fornitori, di aver subito un attacco informatico.
Quello che mi piace dell’azienda è che, di facciata, hanno un whistleblowing, un codice etico, trasparenza sulla governance. Non serve una medaglia, è quello che tutti dovrebbero avere sul proprio sito.
Quello che invece non mi piace è che sul loro sito non v’è traccia di comunicazione, dopo “due lunedì” e nemmeno una nota che faccia riferimento all’incidente, alla data di oggi.
Non vorrei che tutto il discorso sulla reputazione delle aziende diventasse un ostacolo per la normale procedura delle operazioni e della gestione della sicurezza. Perché ultimamente molte aziende e istituzioni non sono felici di vedersi sbattere in prima pagina per “essersi fatte bucare male”, che è quello che filtra, parliamoci chiaro.
Chi legge un articolo nel quale si evidenzia che la tale azienda ha subìto la perdita dei dati, non si fa una bella opinione.
Aka non è disposta a dare fiducia all’azienda.
Aka probabilmente ne parlerà male.
Aka probabilmente non acquisterà i suoi prodotti o servizi.
L’azienda stessa non ha piacere che la cosa venga resa pubblica: con Ransomfeed abbiamo ricevuto un paio di richieste per togliere la notizia; è questione di immagine, certamente, soprattutto di fiducia e sentimento.
Ci sono anche aziende che preferiscono non inoltrare comunicazione al Garante, che non si affidano ad ACN e preferiscono risolvere tutto “in casa”.
La storia dietro questa “non comunicazione” ha sempre un filo conduttore piuttosto comune: l’azienda non ha investito in cybersecurity, pensando “tanto a me chi mi si fila“2 e non ha investito su una formazione adeguata del personale.
Vengono bucate anche aziende che si occupano di sicurezza informatica, sia chiaro, e quello fa molto più scalpore.
Che cosa resta?
La narrazione offerta dai media nel caso di Teddy SPA è quella di un’azienda all’avanguardia e attenta alla sicurezza, che ha investito per mettere al sicuro le proprie infrastrutture e che continuerà a farlo. Emerge anche la bravura del loro dipartimento IT e, fra le righe, si legge che sono stati talmente bravi che nemmeno la nota di riscatto hanno lasciato.
Ho avuto la stessa sensazione di quando Crash Override viene kickato fuori dalla TV da Acid Burn3: manca qualcosa.
A conti fatti, pagare un ransomware costa meno, sotto ogni punto di vista: si evita l’esposizione mediatica, si evita il giudizio.
Notificare un attacco significa far puntare un faro, permettere all’opinione pubblica, ai clienti, ai partner e agli investitori, di vedere l’evento come una dimostrazione di inadeguatezza nella gestione della sicurezza.
Costa, in soldoni, tutto questo.
I dati personali dei clienti (e non solo) vengono esposti e/o compromessi, instillando un sentimento di sfiducia, di tradimento. Il che può spingere ad abbandonare l’azienda per rivolgersi ai concorrenti percepiti come più sicuri – anche a fronte di marketing mirato e senza scrupoli.
Il danno d’immagine, sempre grazie ad una copertura negativa mediatica, corre veloce e può pregiudicare l’acquisizione di nuovi clienti, il mantenimento della fiducia nei partner commerciali e, soprattutto, negli stakeholders.
Rivolgersi ai competitor genera una diminuzione delle entrate, spesso maggiore rispetto all’immediato costo del riscatto che i criminali potrebbero richiedere. L’azienda, infatti, potrebbe trovarsi ad affrontare una riduzione del fatturato a breve, medio e lungo termine.
Il valore delle azioni può crollare drasticamente e, a livello di marketing e pubbliche relazioni, gli investimenti effettuati per cercare di mitigare l’incidente non saranno mai sufficienti.
Ricordate lo scandalo dei polli di Amadori4?
Nel 2018 fu avviata un’indagine promossa da Animal Equity ed ENPA, volta a far luce sulle reali condizioni degli allevamenti italiani; dopo due anni di investigazioni l’azienda Amadori fu ritenuta colpevole (una sua controllata è stata condannata per maltrattamento, abbandono e uccisione di animali) e si piegò ad un patteggiamento milionario.
Tuttavia una grossa fetta di consumatori preferì boicottare il marchio.
Il colosso svizzero Nestlé non è immune: dagli anni 70 sono state (e sono in corso) campagne di boicottaggio dei loro prodotti.5
Senza andare troppo lontani da casa, il caso Ferragni è ancora sulla bocca di tutti.6
E recuperare, ricostruire la reputazione e la fiducia persa è un processo lungo e costoso. I lati negativi si ricordano sempre, e un breach resta a lungo nella memoria collettiva, creando un ostacolo continuo nella comunicazione e nel marketing.
Il riscatto costa meno
Pagare il riscatto non è una pratica da adottare.
Favorisce la diffusione delle estorsioni, rende deboli le infrastrutture e non da alcuna garanzia sul rispetto dell’accordo da parte dei threat actors.
Eppure in tanti preferiscono pagare, attuando una strategia che può essere definita “mitigazione del danno reputazionale”.
Se l’attacco non viene reso pubblico, l’azienda potrebbe riuscire a proteggere la percezione esterna del proprio brand, preservando la fiducia dei clienti e dei partner.
Inoltre, pagando il riscatto, l’azienda potrebbe risparmiare non solo i costi delle multe e delle sanzioni, ma anche i costi di ricostruzione della reputazione.
C’è ancora un piccolo risvolto, un danno collaterale: le investigazioni in loco potrebbero portare alla luce affari, situazioni e transazioni che l’azienda preferirebbe tenere in un cassetto.
È già successo che un databreach abbia smascherato una condotta non proprio lecita dei dipendenti e degli amministratori della società colpita da ransomware.
In ultimo, consideriamo anche le leggi e le normative in materia di tutela dei dati: il breach deve essere notificato alle autorità competenti e alle persone coinvolte; il non farlo comporta multe salatissime – e ulteriori danni alla reputazione se l’incidente venisse comunque scoperto in un secondo tempo!
Mi piacerebbe molto scambiare due parole con l’IT manager e il DPO di Teddy SPA e capire come sono andate le cose; un paio di richieste le ho inviate, vediamo se qualcuno mi risponderà.
lo spot tv realizzato da JellyFish è visibile sul canale YouTube di ACN (ben 248 iscritti!).
Se vi interessa, c’è anche il backstage qui.
volevo fare una bella citazione in onore dell’Armadillo, ma “chimmisencula” sarebbe sembrata indelicata. O poco rispettosa.
un pratico riassunto da Wikipedia, qui: https://en.wikipedia.org/wiki/Controversies_of_Nestl%C3%A9
Chiara Ferragni, pandori e sentenze: https://www.adnkronos.com/cronaca/chiara-ferragni-pandoro-balocco-sentenza-pratica-scorretta_1fpYpVj2atfREvCntUkvML